 البحرين، السعودية





تأمين الجهات التنظيمية والمؤسسات القائمة على الامتثال
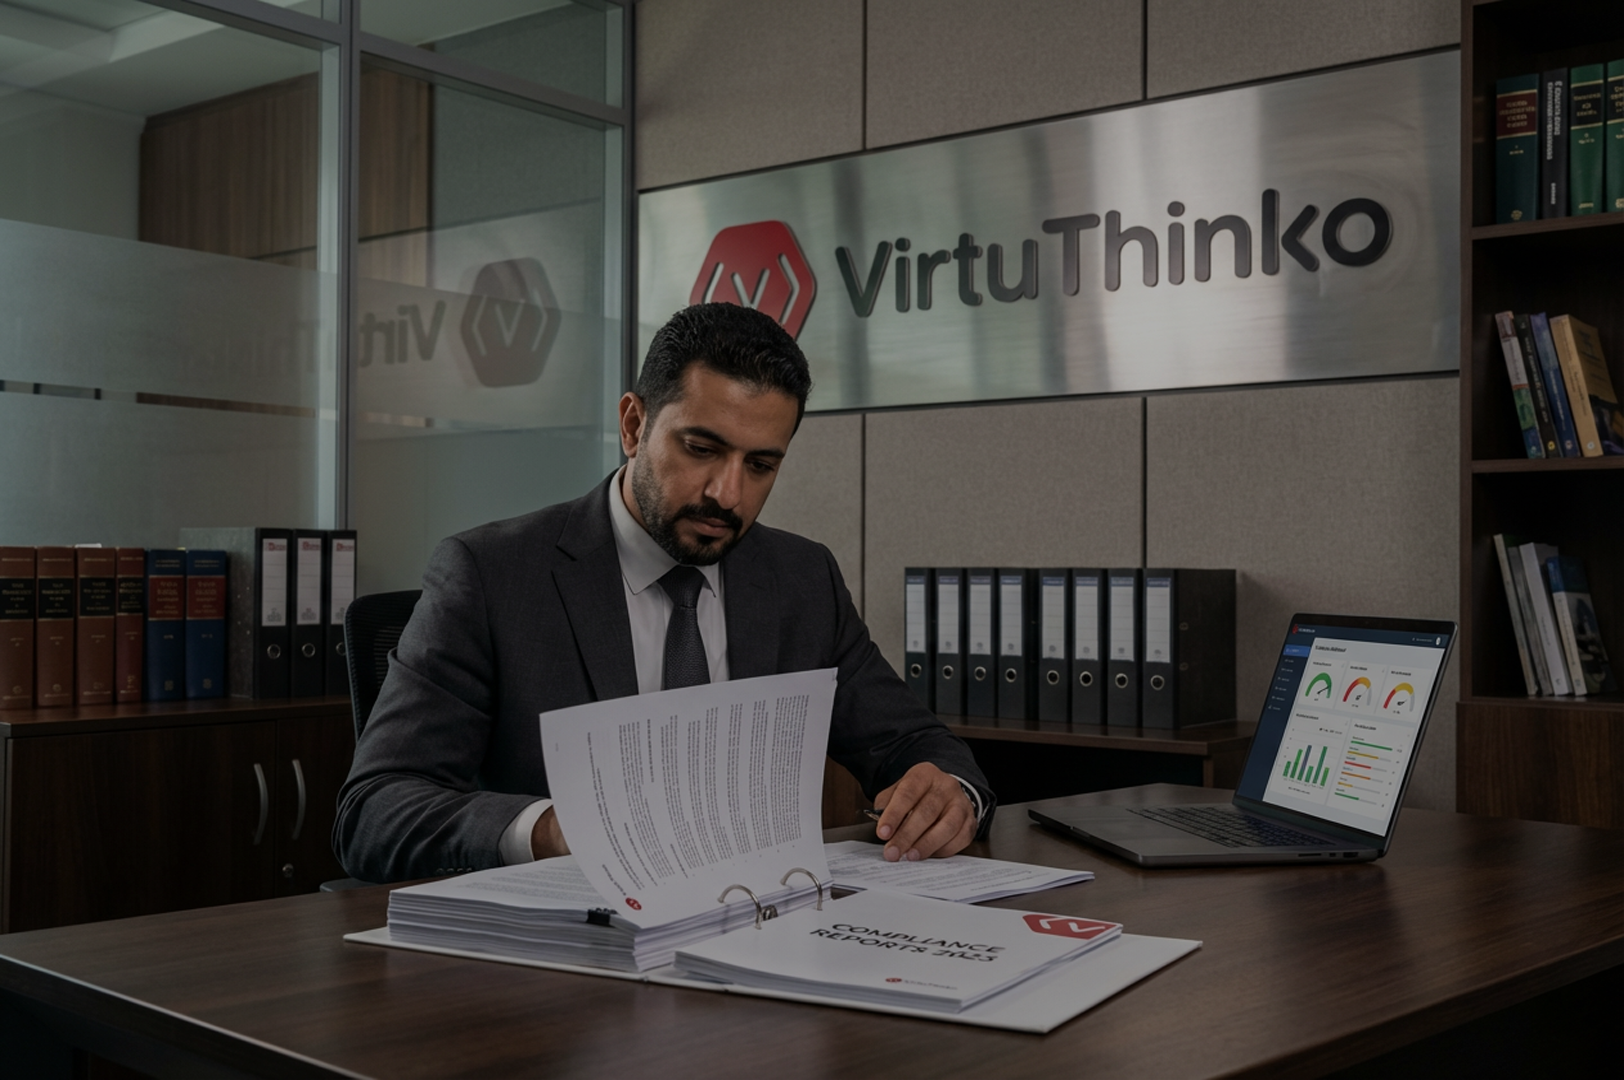
الهجمات السيبرانية التي تستهدف الجهات التنظيمية ومؤسسات الامتثال
تتعامل الجهات التنظيمية والسلطات الرقابية ومكاتب المحاماة والمؤسسات القائمة على الامتثال مع معلومات بالغة الحساسية مثل ملفات القضايا والتحقيقات وعمليات التدقيق والسجلات المالية وبيانات المواطنين أو العملاء. ويجعلها ذلك أهدافاً جذابة لمجرمي الإنترنت الذين يسعون إلى سرقة الوثائق السرية، أو التأثير في القرارات، أو تعطيل الإجراءات التنظيمية. وقد تؤدي الاختراقات في هذا المجال إلى تبعات قانونية، وفقدان ثقة الجمهور، وكشف معلومات محمية بالامتياز، وغرامات تنظيمية كبيرة. ومع ازدياد صرامة اللوائح مثل GDPR وCCPA والأطر الخاصة بكل قطاع، يتعين على المؤسسات إثبات أن أنظمتها وإجراءاتها وممارساتها في التعامل مع البيانات آمنة وشفافة وقابلة للتدقيق.
واقع التنظيم والامتثال
4.88 مليون دولار
المتوسط العالمي لتكلفة اختراق البيانات في عام 2024، مع تكاليف أعلى في القطاعات الخاضعة لتنظيم مشدد
48%
من المؤسسات التي تعرّضت لاختراق بيانات دفعت غرامات تنظيمية بقيمة 100,000 دولار أمريكي أو أكثر
9,400+
حوادث اختراق بيانات وهجمات سيبرانية معلنة سُجّلت حول العالم في عام 2024
كيف تساعد فيرتيوثينكو في مجال التنظيم والامتثال

تمكين الحوكمة وإدارة المخاطر والامتثال
تقدّم فيرتيوثينكو حلولاً متكاملة للحوكمة وإدارة المخاطر والامتثال (GRC) تساعد المؤسسات على ربط اللوائح بالضوابط، وعرض المخاطر عبر بيئتها بصورة مرئية، وقياس مستوى امتثالها. ويدعم ذلك الجهات التنظيمية والفرق القانونية ومسؤولي الامتثال بلوحات معلومات واضحة، وتقدير كمّي للمخاطر، وأدلة على أن السياسات والضوابط التقنية مطبّقة وتعمل بفعالية.

الاختبار والضمان والجاهزية التنظيمية
من خلال خدمات اختبار الأمن السيبراني والضمان، تُجري فيرتيوثينكو تقييمات المخاطر وتقييمات الثغرات ومراجعات الإعدادات والاختبارات الأمنية بما يتوافق مع المتطلبات التنظيمية ومتطلبات الأطر. ويساعد ذلك المؤسسات على الاستعداد لعمليات التدقيق الخارجي، وإثبات فعالية الضوابط، وسد الفجوات قبل أن تتحول إلى حوادث واجبة الإبلاغ.

التعامل الآمن مع البيانات وإدارة الأدلة
يتعين على الجهات التنظيمية ومكاتب المحاماة وفرق الامتثال إدارة كميات كبيرة من الوثائق والأدلة السرية. وتدعم قدرات فيرتيوثينكو في حماية البيانات وأمن الأجهزة التشفيرَ والتحكمَ في الوصول وتحصينَ الأجهزة الطرفية والتعاونَ الآمن، بحيث تظل ملفات القضايا والتقارير والوثائق القانونية محمية طوال دورة حياتها.

دعم السياسات والأطر والامتثال المستمر
تساعد فيرتيوثينكو المؤسسات على تصميم السياسات وتطبيقها والمحافظة عليها بما يتوافق مع اللوائح والأطر ذات الصلة مثل GDPR وPCI DSS والضوابط المستندة إلى NIST وقوانين حماية البيانات المحلية. ومع المراقبة وإعداد التقارير، يدعم ذلك الامتثال المستمر بدلاً من الاستعداد للتدقيق لمرة واحدة، مما يقلل احتمال فرض الغرامات ويعزز الشفافية أمام الجهات التنظيمية والأطراف المعنية.
حماية البيانات الحساسة في مجال التنظيم والامتثال
تتحمل الجهات التنظيمية والمؤسسات القائمة على الامتثال مسؤولية حماية المعلومات السرية مع ضمان تطبيق القوانين والمعايير بعدالة واتساق. ومن خلال الجمع بين الحوكمة القوية والضمان المستمر والتعامل الآمن مع البيانات والتقارير الواضحة، تستطيع هذه المؤسسات خفض مخاطر الاختراق، وتقليل العقوبات التنظيمية، والحفاظ على ثقة المواطنين والعملاء والجهات الخاضعة للتنظيم.
تساعد فيرتيوثينكو المؤسسات على تصميم السياسات وتطبيقها والمحافظة عليها بما يتوافق مع اللوائح والأطر ذات الصلة مثل GDPR وPCI DSS والضوابط المستندة إلى NIST وقوانين حماية البيانات المحلية. وتتوقف الالتزامات المنطبقة على كل مؤسسة على ظروفها الخاصة، لذا فهذه معلومات عامة وليست استشارة قانونية، وينبغي التحقق منها مع مختص مؤهل.
تُستهدف لأنها تتعامل مع معلومات بالغة الحساسية مثل ملفات القضايا والتحقيقات وعمليات التدقيق والسجلات المالية وبيانات المواطنين أو العملاء. ويسعى المهاجمون إلى سرقة الوثائق السرية، أو التأثير في القرارات، أو تعطيل الإجراءات التنظيمية. وقد تؤدي الاختراقات إلى تبعات قانونية، وفقدان ثقة الجمهور، وكشف معلومات محمية بالامتياز، وغرامات تنظيمية كبيرة.
من خلال خدمات اختبار الأمن السيبراني والضمان، تُجري فيرتيوثينكو تقييمات المخاطر وتقييمات الثغرات ومراجعات الإعدادات والاختبارات الأمنية بما يتوافق مع المتطلبات التنظيمية ومتطلبات الأطر. ويساعد ذلك المؤسسات على الاستعداد لعمليات التدقيق الخارجي، وإثبات فعالية الضوابط، وسد الفجوات قبل أن تتحول إلى حوادث واجبة الإبلاغ. كما توفر حلول الحوكمة وإدارة المخاطر والامتثال (GRC) لوحات معلومات وتقديراً كمّياً للمخاطر وأدلة على فعالية الضوابط.
يعني الامتثال المستمر المحافظة على سياسات متوافقة تدعمها المراقبة وإعداد التقارير بصورة مستمرة، بدلاً من الاستعداد للتدقيق لمرة واحدة. ويقلل ذلك احتمال فرض الغرامات ويعزز الشفافية أمام الجهات التنظيمية والأطراف المعنية. ويعكس ذلك توقعاً أوسع بأن تثبت المؤسسات أن أنظمتها وإجراءاتها وممارساتها في التعامل مع البيانات آمنة وشفافة وقابلة للتدقيق.